Utoljára frissítve:
A processzorbeli kiberbiztonság napjainkban az IT-biztonság egyik legforróbb témája, hiszen a támadók egyre kifinomultabb technikákkal próbálják kijátszani a hagyományos védelmi vonalakat. A klasszikus szoftveralapú megoldások mellett egyre nagyobb hangsúlyt kap a chip szintű védelem, hiszen a processzor – a rendszer szíve – eddig szinte vakon hajtotta végre az utasításokat, függetlenül attól, hogy azok jóindulatúak-e vagy sem.
Ez a hozzáállás azonban változik. Az olyan fejlesztések, mint a CoreGuard technológia, a processzorbeli kiberbiztonság új korszakát hozzák el, ahol maga a hardver is aktív szerepet vállal a támadások felismerésében és megelőzésében. Az alábbiakban bemutatom, hogy miért lett kulcskérdés a chip szintű védelem, hogyan működik a CoreGuard, és miként formálja át a beágyazott rendszerek biztonsága a teljes IT-infrastruktúrát.
Miért vált kiemelten fontossá a processzorbeli kiberbiztonság?
Az elmúlt évek adatvédelmi incidensei rávilágítottak arra, hogy a szoftveralapú védelem nem elég. A Verizon 2026-os Data Breach Investigations Reportja szerint a sebezhetőségek kihasználása már az elsődleges belépési ponttá vált: az adatszivárgások 31%-a ilyen módon történt. Ennek ellenére a kritikus hibák mindössze 26%-át sikerült teljesen kijavítani 2025 során.
Egyre több rendszert érint a chip szintű védelem hiánya. Az ipari automatizálás, az önvezető autók, az egészségügyi eszközök és az IoT-berendezések mind-mind a processzorokra támaszkodnak, hogy a szoftveres utasításokat valós cselekvéssé alakítsák át. Ha egy támadó bejut, már nem csak adatok veszhetnek el: akár fizikai károkat is okozhat.
Az IBM 2026-os kutatása szerint a rosszindulatú adatsértések egynegyedét már mesterséges intelligenciával is támogatják, az átlagos kár eléri a 6 millió dollárt. Mindez azt mutatja, hogy a processzorbeli kiberbiztonság már nem extra lehetőség, hanem alapkövetelmény.
Mi a gond a hagyományos szoftveralapú védelemmel?
A szoftveres biztonsági megoldások – tűzfalak, antivírusok, endpoint protection – nélkülözhetetlenek, de önmagukban nem elégségesek. Minden egyes védelmi réteg újabb komplexitást hoz a rendszerbe, ezzel együtt pedig újabb hibalehetőségeket is.
Statisztikák szerint minden ezer sornyi forráskódban átlagosan 15 hiba található. A támadók gyakran épp ezekre a rejtett hibákra építik támadásaikat. Ha egy kritikus rendszer védelme kizárólag szoftveres komponensekre támaszkodik, az gyakorlatilag egymásra rétegzett, sebezhető szoftverek hálózata lesz.
- Az újabb védelmi szoftverek önmagukban is tartalmazhatnak hibákat
- A processzorok nem tudják megkülönböztetni a legitim és a rosszindulatú utasításokat
- A támadók gyakran a legalacsonyabb szintű (pl. kernel vagy firmware) hibákat használják ki
- A szoftverfrissítések terjesztése és menedzselése nagy rendszerben nehézkes
Ezért vált sürgetővé a processzorbeli kiberbiztonság fejlesztése: magának a hardvernek kell aktív szerepet vállalnia a támadások felismerésében és blokkolásában.
CoreGuard technológia: a chip szintű védelem élharcosa
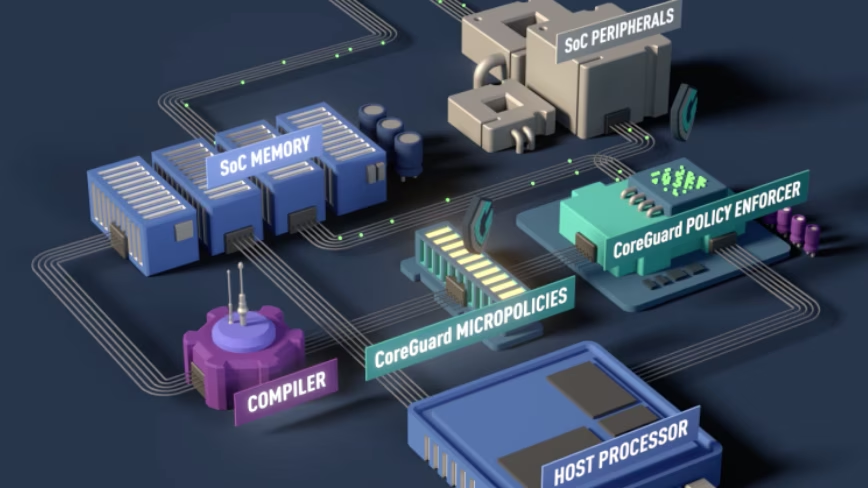
A CoreGuard a processzorbeli kiberbiztonság egyik zászlóshajója. A Dover Microsystems által fejlesztett technológia lényege, hogy a processzorba – pontosabban annak szilícium szintjére – épít egy védelmi réteget. Ez a réteg minden egyes végrehajtandó utasítást valós időben vizsgál, és csak akkor engedi át, ha az megfelel az előre programozott szabályoknak, úgynevezett mikropolciknak.
A CoreGuard nem elmélet: a DARPA CRASH (Clean-slate design of Resilient, Adaptive, Secure Hosts) program 100 millió dolláros támogatásával indult, és már 17 szabadalom védi. 2018-ban az NXP bejelentette, hogy a jövő beágyazott platformjaiban alkalmazni fogja ezt a hardveres biztonsági IP-t. A rendszer nemcsak szoftveres sebezhetőségek, hanem hálózati támadások ellen is védelmet nyújt.
A CoreGuard egyik fő előnye, hogy a támadások már a legalsó szinten, a processzorban megbuknak, mielőtt elérnék az operációs rendszert vagy a felhasználói szoftvert. A mikropolcik programozhatók, így az új fenyegetésekhez a védelmi szabályrendszer is rugalmasan igazítható.
Mikropolcik: szabályok a processzorban
A processzorbeli kiberbiztonság egyik sarokköve a mikropolcik (micropolicies) elve. Ezek olyan programozható szabályok, amelyeket a processzor hardveres támogatással, valós időben tud érvényesíteni minden egyes utasításon.
A gyakorlatban ez úgy néz ki, hogy például buffer overflow támadásnál a mikropolcik érzékelik, ha egy utasítás a megengedettnél többet próbál írni egy memóriaterületre, és azonnal megakadályozzák a végrehajtást. Az alábbi táblázat néhány tipikus támadást és a mikropolcik szerepét foglalja össze:
| Támadás típusa | Hagyományos védelem | Processzorbeli kiberbiztonság (mikropolcik) |
|---|---|---|
| Buffer overflow | Szoftveres ellenőrzés, sandboxing | Hardveres blokkolás azonnal, memóriavédelem mikropolcival |
| Kódinjekció | Antivírus, tűzfal | Futtatás megtagadása, ha az utasítás sérti a szabályt |
| Privilege escalation | Hozzáférés-kezelés, logolás | Jogosultság-ellenőrzés utasítás szinten, szabálymegsértés blokkolása |
| Zero-day exploit | Frissítések, foltozás | Ismeretlen támadások is blokkolhatók általános szabályokkal |
Ez a fajta hardveres szabályrendszer jelentős előrelépés a chip szintű védelem terén, és különösen fontos a beágyazott rendszerek biztonsága szempontjából, ahol a szoftverfrissítések gyakran akadályokba ütköznek.
Beágyazott rendszerek biztonsága: különleges kihívások
A beágyazott rendszerek – például ipari vezérlők, orvosi eszközök, okosautók – tipikusan hosszú életciklusú, frissítésre nehezen elérhető berendezések. Ráadásul gyakran kritikus infrastruktúra részei, így egy támadás következményei túlmutathatnak az anyagi káron.
Itt a processzorbeli kiberbiztonság szó szerint életet menthet. Ha a hardverbe van építve a védelem, akkor még egy elavult szoftverrel futó rendszerben is aktívan blokkolhatók a támadások. Az NXP és Dover együttműködése is ezt a koncepciót erősíti: a CoreGuard a processzor mellett fut, és minden utasítás végrehajtását felügyeli.
A chip szintű védelem előnyei beágyazott rendszerekben:
- Frissítés nélkül is hatékony védelem
- Alacsony késleltetés – nincs jelentős teljesítményvesztés
- Testre szabható, iparág-specifikus szabályok
- Független a futó operációs rendszertől vagy alkalmazástól
Ez a megközelítés teljesen új szintre emeli a beágyazott rendszerek biztonságát, és hosszú távon az ipari automatizálás, egészségügy és közlekedés kritikus infrastruktúrájának alapja lehet.
DARPA CRASH program: a forradalmi fejlesztések bölcsője
A processzorbeli kiberbiztonság egyik legnagyobb lökést a DARPA CRASH program adta. Ez a 100 millió dolláros kutatási projekt az amerikai védelmi kutatás-fejlesztés egyik zászlóshajója volt 2010-től kezdve. A cél: teljesen új alapokra helyezni a számítógépes rendszerek védelmét, szilárdan a hardver szintjén.
A CRASH programból nőtt ki a CoreGuard technológia is. A projekt során nemcsak elméleti modelleket dolgoztak ki, hanem gyakorlati, ipari szintű megoldásokat is létrehoztak. A Dover Microsystems technológiáját kormányzati red-team gyakorlatok is validálták, vagyis nem csak laboratóriumi környezetben bizonyított.
Néhány kulcseredmény a CRASH programból:
- Hardveres védelem, amely minden utasítást felügyel
- Mikropolcik fejlesztése, amelyek bármilyen új támadási módhoz gyorsan igazíthatók
- Beágyazott rendszerek és kritikus infrastruktúra védelmének megerősítése
- Új iparági szabványok és szabadalmak kialakítása (17 CoreGuard szabadalom)
A DARPA CRASH program tehát nemcsak technológiai áttörést, hanem egy teljes szemléletváltást is hozott a processzorbeli kiberbiztonság terén.
Gyakran ismételt kérdések
Mi az a processzorbeli kiberbiztonság?
Olyan védelmi megközelítés, amelyben maga a processzor is részt vesz a kiberfenyegetések felismerésében és elhárításában. Ez legtöbbször hardveres szabályok (például mikropolcik) alkalmazását jelenti, amelyek minden utasítást ellenőriznek és blokkolják a gyanús tevékenységet.
Miben különbözik a chip szintű védelem a szoftveralapú biztonságtól?
A chip szintű védelem a hardverbe van beágyazva, így a támadók nem tudják egyszerűen kijátszani vagy letiltani, ellentétben a szoftveres megoldásokkal, amelyek maguk is tartalmazhatnak sebezhetőségeket. Ez sokkal gyorsabb és megbízhatóbb reakciót tesz lehetővé támadások esetén.
Hogyan működik a CoreGuard technológia?
A CoreGuard egy, a processzor mellé épülő hardveres védelmi réteg, amely programozható szabályokon (mikropolcik) keresztül minden utasítást vizsgál. Ha egy utasítás megsérti a szabályokat, a CoreGuard megakadályozza annak végrehajtását és riasztja a rendszert.
Miért különösen fontos a processzorbeli kiberbiztonság a beágyazott rendszerekben?
Mivel a beágyazott rendszerek gyakran nehezen frissíthetők és hosszú ideig üzemelnek, a hardveres védelem biztosítja, hogy a rendszer még régi szoftverrel is védett legyen az új fenyegetésekkel szemben.
Mely vállalatok alkalmazzák már a processzorbeli kiberbiztonságot?
Iparági óriások, például az NXP, már bejelentették, hogy a CoreGuard technológi
