Utoljára frissítve:
TeamPCP letartóztatás: az ausztrál rendőrség elfogott két férfit, akiket a hírhedt TeamPCP hacker csoport tagjainak tartanak. Ez a fejlemény mérföldkő a kiberbűnözés elleni harcban, hiszen a TeamPCP név az elmúlt években összeforrt a szoftver ellátási lánc támadásokkal és adatzsarolással.
Az ausztráliai hackerek letartóztatása nemcsak az ország, hanem a globális tech-szféra számára is jelentős esemény, hiszen a TeamPCP által végrehajtott támadások világszerte több ezer vállalkozást érintettek. De kik is ők pontosan, hogyan működtek, és mit jelent mindez a jövőre nézve? Ebben a cikkben részletesen bemutatjuk a TeamPCP letartóztatás történetét, az ellátási lánc támadások módszereit, és azt is, hogy mire kell felkészülnie a vállalatoknak.
Mi az a TeamPCP, és miért váltak hírhedtté?
A TeamPCP egy laza szervezetű, de annál veszélyesebb hacker közösség, amely főként szoftver ellátási lánc támadásokkal és adatzsarolással szerzett hírnevet. Nevük sokszor felbukkant az IT-biztonsági hírekben, mivel módszereik rendkívül kifinomultak és nehezen visszakövethetők.
2025 végén robbantak be igazán a köztudatba, amikor több nyílt forráskódú szoftver fejlesztőjétől loptak fejlesztői hozzáféréseket, és ezek segítségével veszélyes kódot juttattak el világszerte programozók ezreihez. Ez egy önmagát erősítő, ciklikus támadási forma volt, ahol a fertőzött szoftvereken keresztül újabb fejlesztők gépeit támadták meg.
A TeamPCP tagjai nem csak technikailag voltak felkészültek, de a közösségi médiában, fórumokon és sötét webes piactereken is aktívan jelen voltak, ahol gyakran nyíltan gúnyolódtak az áldozatokon és dicsekedtek sikeres támadásaikkal.
Az ausztráliai letartóztatás részletei
2026-ban az Ausztrál Szövetségi Rendőrség (AFP) bejelentette, hogy két nyugat-ausztráliai fiatalt, egy 21 és egy 23 éves férfit tartóztattak le, akik összefüggésbe hozhatók a TeamPCP-vel. Bár a gyanúsítottak nevét hivatalosan nem hozták nyilvánosságra, a nemzetközi IT-sajtó már hónapokkal korábban felfedett részleteket róluk.
A letartóztatás hátterében egy több hónapos nyomozás állt, amely során az AFP együttműködött nemzetközi kiberbiztonsági szakértőkkel és magánkutatókkal. A TeamPCP letartóztatás lehetőséget teremt arra is, hogy a hatóságok hozzáférjenek a csoport belső kommunikációjához, eszközeihez, és így feltárják a támadások teljes hálózatát.
A TeamPCP letartóztatásának különösen nagy jelentősége van, mert bizonyítja, hogy a kiberbűnözés elleni összefogás és a határokon átívelő együttműködés kézzel fogható eredményeket hozhat.
A TeamPCP támadási módszerei: ellátási lánc támadások és adatzsarolás
A TeamPCP legveszélyesebb fegyvere az úgynevezett szoftver ellátási lánc támadás volt. Lényege, hogy a támadók nem közvetlenül a célvállalatot, hanem a vállalat által használt fejlesztői eszközöket, könyvtárakat, vagy azok fejlesztőit támadták meg.
Egyik legismertebb akciójuk a Shai-Hulud nevű önterjedő féreghez köthető, amelyet open source fejlesztői eszközökbe csempésztek be. A cél az volt, hogy minél több fejlesztői fiókot, hozzáférést szerezzenek, majd ezek révén újabb és újabb projektekhez férjenek hozzá, így szinte kontroll nélkül terjedhetett a fertőzés.
Ezt követően a TeamPCP zsaroló üzeneteket küldött a megtámadott cégeknek, és pénzt követeltek az ellopott adatok visszaadásáért vagy a további károkozás elkerüléséért. Az adatzsarolás gyakran különböző kriptovalutákban történt, hogy nehezebb legyen visszakövetni a pénzmozgásokat.
A TeamPCP elleni nyomozás kulisszatitkai
A TeamPCP letartóztatás hosszú és összetett nyomozás eredménye volt. Az ausztrál hatóságok nemcsak a helyszíni bizonyítékokat, hanem a csoport digitális lábnyomait is alaposan elemezték. Többek között közösségi média profilokat, Matrix chat szervereket, Telegram üzeneteket és sötét webes fórumokat is ellenőriztek.
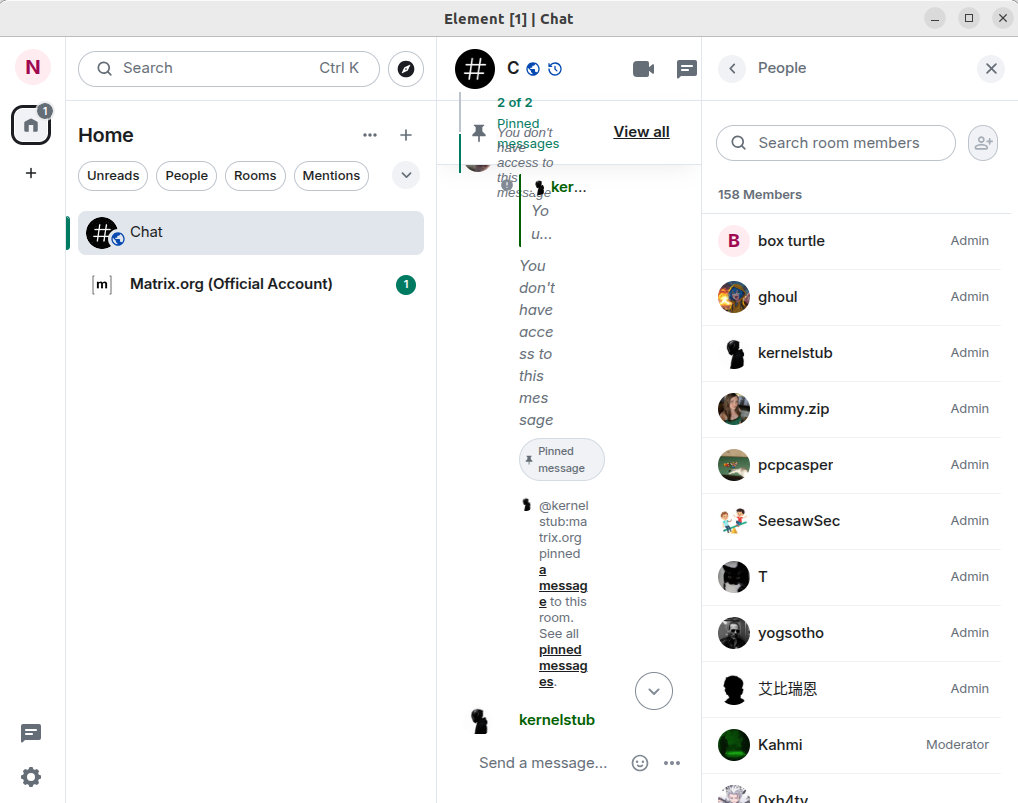
A csoport egyik vezetője, George Prepakis – @kernelstub néven ismert biztonsági kutató – nyilvánosan is kommunikált a közösségi médiában, saját szervert üzemeltetett Cybercats néven, ahol több más csoport is együttműködött. A hatóságok az ilyen kommunikációk alapján térképezték fel a kapcsolati hálót, ami végül a letartóztatásokhoz vezetett.
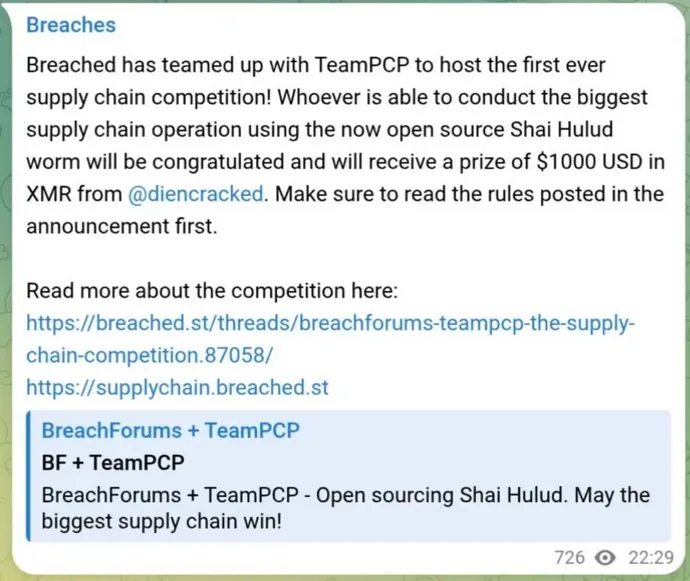
Az is kiderült, hogy a TeamPCP rendszeresen szervezett “versenyeket”, ahol a jelentkezők pénzjutalomért cserébe próbáltak minél nagyobb ellátási lánc támadást végrehajtani a csoport által publikált rosszindulatú szoftverek segítségével. Ez a módszer nemcsak új tehetségek toborzására, hanem a csoport hatékonyságának növelésére is kiválóan működött.
A TeamPCP támadások áldozatai és következményei
A TeamPCP által elkövetett támadások következtében világszerte legalább 2 500 szervezet – köztük nagy technológiai cégek – szenvedtek jelentős károkat. Egyetlen támadásuk során például a LiteLLM nevű mesterséges intelligencia-keretrendszert kompromittálták, amellyel több mint 100 nyelvi modellhez férhettek hozzá, és így érzékeny vállalati titkokhoz is hozzájutottak.
Másik jelentős akciójukban a Microsoft tulajdonában lévő GitHub több mint 3 800 kódtárát érintették egy kompromittált fejlesztői bővítményen keresztül. Ezek a támadások nemcsak anyagi veszteséget, hanem hosszú távú bizalomvesztést is eredményeztek a nyílt forráskódú közösségben.
- LiteLLM AI gateway kompromittálása – 2 500+ szervezet érintett
- GitHub elleni támadás – 3 800+ kódtár kompromittálva
- Autógyártók (BMW, Audi, Honda, Mercedes-Benz, Volvo, Toyota) adatainak ellopása
- LexisNexis és Novo Nordisk elleni adatzsarolás
- Kriptovaluta alapú zsarolási kísérletek (XMR/Monero)
Ezek az esetek rámutatnak arra, hogy a szoftver ellátási lánc támadások mennyire súlyos következményekkel járhatnak, és milyen fontos a megelőzés, illetve a fejlesztői fiókok és projektek védelme.
Kik álltak a TeamPCP hátterében?
A TeamPCP nem egy klasszikus, hierarchikus szervezet volt, hanem több, egymással laza kapcsolatban álló, magasan képzett hacker közössége. A csoport központi figurája George Prepakis, vagyis @kernelstub volt, aki nem csupán technikai tudással, de szervezői képességekkel is rendelkezett.
A Cybercats nevű Matrix chat szerver adminisztrátorai között több, ismert álnév is felbukkant:
| Álnév | Szerep | Külső aktivitás |
|---|---|---|
| @kernelstub | Fő szervező, szóvivő | Twitter/X, Matrix chat |
| @xpl0itrsturtle | Adatbróker | Breachforums, Darkforums |
| SeesawSec | Adatzsaroló támadások | Fulcrumsec csoport |
| @pcpcasper | Propaganda, toborzás | Telegram, Twitter/X |
A csoport tagjai egymással versengve próbáltak minél nagyobb presztízst és anyagi hasznot szerezni, gyakran egyéni akciók során is, mégis a közös infrastruktúra és az ellátási láncba ágyazott támadások tették őket igazán veszélyessé.
Gyakran ismételt kérdések
Mi pontosan az a szoftver ellátási lánc támadás?
A szoftver ellátási lánc támadás során a hackerek nem közvetlenül a végső céget, hanem azokat a fejlesztői eszközöket, könyvtárakat, vagy szolgáltatásokat célozzák, amelyeket az adott cég használ. Így a támadás észrevétlenül terjedhet tovább a felhasználókhoz.
Milyen károkat okozott a TeamPCP letartóztatás előtt?
A TeamPCP több ezer szervezetnek okozott közvetlen anyagi veszteséget, adatlopást, és jelentősen megingatta a nyílt forráskódú szoftverekbe vetett bizalmat. A LiteLLM és GitHub elleni támadások példaértékűek ebből a szempontból.
Milyen eszközöket használt a TeamPCP?
Főként open source fejlesztői eszközökbe ágyazott rosszindulatú kódot, phishing támadásokat, önterjedő férgeket és kriptovaluta alapú zsaroló rendszereket alkalmaztak.
Mit jelent a TeamPCP letartóztatás az ausztráliai hackerek számára?
Az ausztráliai hackerek letartóztatása világos üzenet: a kiberbűnözés Ausztráliában is komoly következményekkel járhat, a nemzetközi együttműködés révén a legnagyobb kiberbűnözői csoportok is lebukhatnak.
Hogyan védekezhetünk az ellátási lánc támadások ellen?
Erősen ajánlott a fejlesztői fiókok kétfaktoros hitelesítése, a csomagok rendszeres auditálása, valamint a függőségek automatikus frissítése és monitorozása. Különösen fontos a biztonsági események gyors felismerése és jelentése.
Összegzés
A TeamPCP letartóztatás jelentős előrelépés a kiberbűnözés elleni küzdelemben, és rávilágít arra, hogy a szoftver ellátási lánc támadások mennyire súlyos fenyegetést jelentenek. Az ausztráliai hackerek elfogása nemcsak a helyi, hanem a nemzetközi technológiai közösség számára is fontos üzenet: a kiberbűnözők nem érezhetik magukat biztonságban.
Ha szeretnéd megvédeni vállalkozásodat a hasonló kibertámadásoktól, érdemes most átvizsgálni a fejlesztői folyamataid
